KUALA LUMPUR: Agensi Keselamatan Siber Negara (NACSA) merekodkan sebanyak 5,110 insiden keselamatan siber bagi tempoh Januari hingga September tahun ini, berbanding 5,837 insiden tahun lepas.
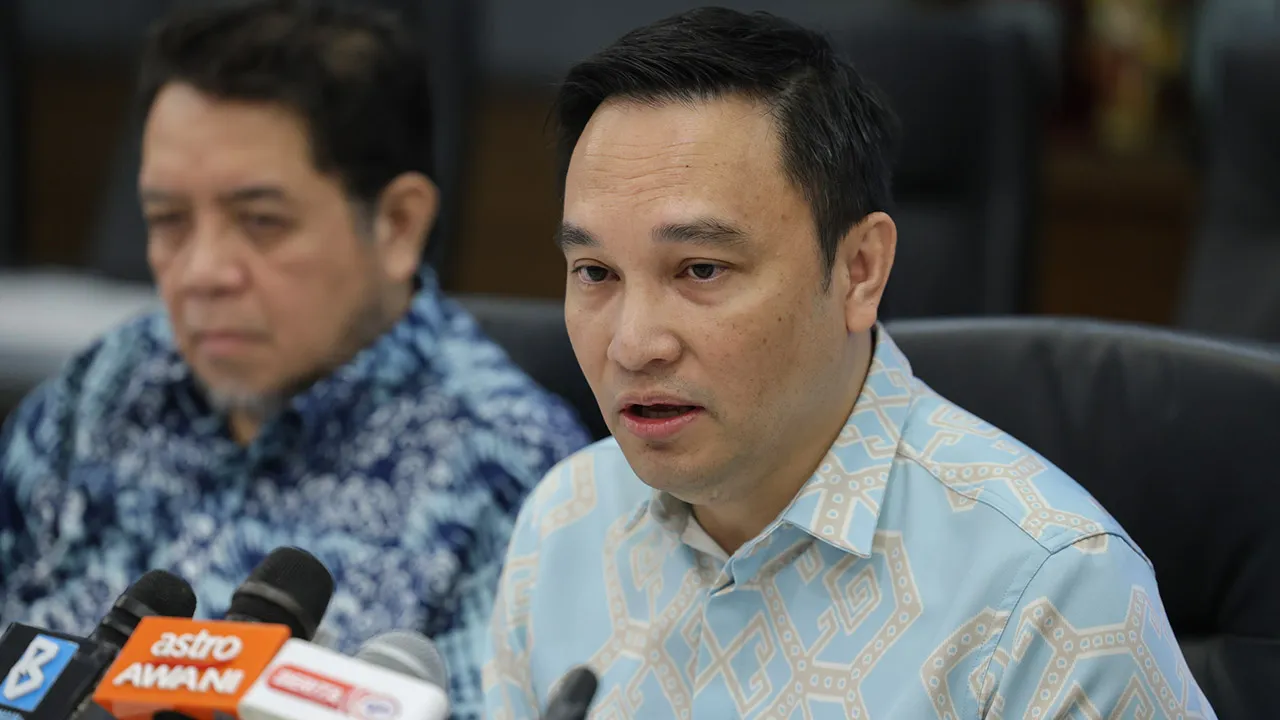
Ketua Eksekutif NACSA Dr Megat Zuhairy Megat Tajuddin berkata jumlah insiden yang lebih tinggi pada tahun lepas sebahagian besarnya didorong oleh percubaan pencerobohan dan potensi serangan yang berjaya dikesan lebih awal.
Selain itu, beliau berkata Pusat Kawalan dan Penyelarasan Siber Negara (NC4) NACSA turut mengeluarkan sembilan alert dan advisory dalam tempoh Oktober dan November tahun ini berhubung kerentanan keselamatan yang memberi kesan kepada entiti Infrastruktur Maklumat Kritikal Negara (NCII) dan agensi kerajaan.
“Perlu difahami bahawa tidak semua insiden keselamatan siber ini membawa kesan yang sama dan tumpuan utama NACSA ialah insiden yang berpotensi menjejaskan perkhidmatan penting negara,” katanya kepada Bernama di sini hari ini.
Beliau berkata antara insiden keselamatan siber yang direkodkan ialah serangan perisian tebusan atau “ransomware” terhadap Malaysia Airports Holdings Bhd pada Mac 2025 yang menyebabkan gangguan lebih dari 10 jam di Lapangan Terbang Antarabangsa Kuala Lumpur (KLIA).
Mengulas mengenai paparan Live Map & Ranking yang tular dan meletakkan Malaysia antara negara yang paling banyak menerima serangan siber, Megat Zuhairy berkata gambaran itu adalah berdasarkan pemantauan melalui produk dan platform keselamatan siber tertentu yang digunakan secara meluas oleh organisasi di Malaysia.
“Sensor yang dipasang membolehkan pemantauan secara proaktif terhadap aktiviti dan trafik siber yang dikesan, sekali gus memberikan gambaran berdasarkan data daripada sumber tersebut.
“Selain itu, Malaysia merupakan antara hab pusat data yang penting di peringkat global dan kedudukan ini menyebabkan sejumlah besar trafik Internet antarabangsa melalui Malaysia sama ada sebagai destinasi serangan siber atau sebagai laluan transit ke destinasi lain,” katanya.
Megat Zuhairy berkata paparan berkenaan tidak mencerminkan keseluruhan situasi keselamatan siber sebenar sesebuah negara kerana penilaian menyeluruh perlu mengambil kira pelbagai faktor dan sumber data lain.
Ia termasuk insiden keselamatan siber sebenar kerana aktiviti atau cubaan serangan yang dikesan tidak semestinya bermakna sesuatu organisasi telah mengalami insiden atau pencerobohan sistem.
Beliau berkata setakat ini tiada penarafan atau laporan global khusus yang membandingkan kedudukan negara berdasarkan insiden sebenar serangan siber, namun berdasarkan penilaian Tahap Ancaman Keselamatan Siber Negara (NCTL), tahap ancaman siber Malaysia masih berada pada tahap sederhana, manakala menerusi Global Cybersecurity Index (GCI), negara berada dalam Tier 1.
Megat Zuhairy berkata Malaysia turut membuat persediaan ke arah migrasi kepada Post-Quantum Cryptography (PQC) bagi menghadapi perkembangan teknologi pengkomputeran kuantum.
Beliau berkata individu turut menjadi sasaran ancaman siber, khususnya melalui pencerobohan akaun media sosial, e-mel dan perbankan dalam talian.
Dalam pada itu, Megat Zuhairy turut mengingatkan orang ramai supaya memahami perbezaan antara pencerobohan akaun dan penipuan dalam talian bagi membolehkan tindakan sewajarnya diambil sekiranya berdepan situasi berkenaan.
“Pencerobohan berlaku apabila pihak lain mendapat akses kepada akaun atau sistem tanpa kebenaran. Antara petunjuk awalnya ialah notifikasi log masuk daripada peranti atau lokasi yang tidak dikenali, kata laluan berubah tanpa pengetahuan pemilik akaun atau mesej dihantar daripada akaun sendiri tanpa kebenaran.
“Penipuan pula berlaku apabila mangsa diperdaya untuk menyerahkan wang atau maklumat secara sukarela, contohnya melalui panggilan, mesej atau tawaran palsu,” katanya.
Megat Zuhairy turut menggesa pengguna yang berdepan pencerobohan akaun untuk segera menukar kata laluan, mengaktifkan pengesahan pelbagai faktor (MFA) serta membuat laporan kepada penyedia platform, manakala mangsa penipuan melibatkan pemindahan wang perlu menghubungi bank dan Pusat Respons Penipuan Kebangsaan (NSRC) menerusi talian 997.
“Langkah berjaga-jaga yang sahih lazimnya mudah dan praktikal seperti mengaktifkan MFA, mengemas kini peranti dan tidak berkongsi maklumat peribadi.
“Orang ramai juga perlu berwaspada terhadap hantaran yang tidak menyatakan sumber yang jelas, menggunakan nada mendesak atau menyarankan tindakan drastik seperti mengeluarkan semua wang simpanan,” katanya.
-- BERNAMA