KUALA LUMPUR: Malware XCPE yang dikesan dalam peranti Android TV Box mempunyai tahap ancaman serius apabila perisian hasad itu sudah tertanam pada peringkat perisian tegar (firmware) sejak proses pembuatan di kilang, sebelum peranti digunakan pengguna.
Ketua Eksekutif Agensi Keselamatan Siber Negara (NACSA), Megat Zuhairy Megat Tajuddin berkata, ancaman itu berbeza daripada malware konvensional yang lazimnya memerlukan tindakan pengguna seperti memuat turun aplikasi atau menekan pautan tertentu untuk menjangkiti peranti.
Menurut beliau, malware XCPE mempunyai keistimewaan akses sistem (system-level privileges) serta mekanisme kecekalan (persistence) yang membolehkannya memasang semula dirinya daripada bahagian sistem yang dilindungi.
“Ini menyebabkan malware XCPE sukar dibuang daripada peranti melalui kaedah biasa seperti menyahpasang aplikasi atau factory reset,” jelas Megat Zuhairy ketika dihubungi Astro AWANI, di sini, pada Ahad.
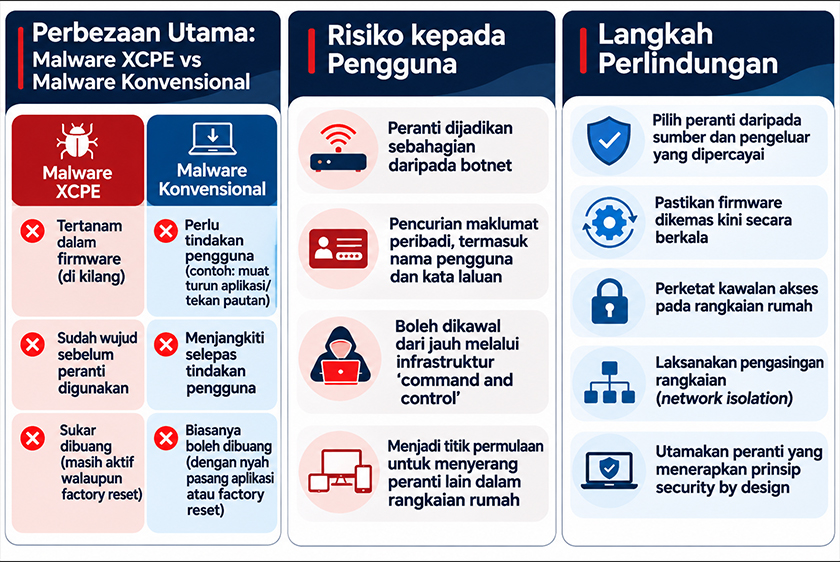
Katanya lagi, peranti yang telah dijangkiti berpotensi dijadikan sebahagian daripada rangkaian botnet, sekali gus membolehkan penjenayah siber menggunakannya sebagai proksi kediaman untuk menyembunyikan trafik aktiviti jenayah siber.
"Antaranya mencuri maklumat peribadi dan kelayakan akses (credentials) seperti nama pengguna dan kata laluan, atau melaksanakan arahan dari jauh melalui infrastruktur command and control.
"Peranti tersebut juga berpotensi menjadi titik permulaan untuk mengenal pasti dan mengeksploitasi kelemahan peranti lain dalam rangkaian rumah pengguna," ujarnya.
Tambah Megat Zuhairy, malware XCPE sukar dikenal pasti pengguna biasa kerana peranti yang dijangkiti masih boleh berfungsi seperti biasa walaupun malware aktif di sebalik operasi sistem.
Bagi mengurangkan risiko, NACSA menekankan kepentingan penerapan prinsip keselamatan melalui reka bentuk (security by design), iaitu aspek keselamatan perlu diberi keutamaan sejak peringkat pembangunan peranti.
Langkah lain termasuk memastikan firmware dikemas kini secara berkala, memperketat kawalan akses serta melaksanakan pengasingan rangkaian (network isolation) bagi mengelakkan ancaman di dalam satu peranti merebak kepada peranti lain.
Selain itu, Megat Zuhairy berpandangan kemajuan teknologi yang membawa kemudahan turut memperluaskan permukaan serangan (attack surface) dalam aspek keselamatan siber.
"Kemajuan teknologi sememangnya membawa kemudahan, namun peningkatan penggunaan peranti yang disambungkan ke internet (Internet of Things, IoT) turut memperluaskan permukaan serangan.
"Peranti seperti peti sejuk pintar, kamera litar tertutup (CCTV) dan televisyen pintar kini berpotensi menjadi sasaran serangan siber sekiranya mempunyai kelemahan keselamatan.
"Namun, isu sebenar bukanlah kebergantungan kepada teknologi digital itu sendiri, tetapi bagaimana teknologi tersebut dibangunkan, dikonfigurasi dan dilindungi.
"Teknologi perlu dimanfaatkan secara selamat, bukan dielakkan kerana ancaman siber," tegas Megat Zuhairy.